воскресенье, 8 января 2017 г.

Какой ужас, Google вас подслушивает!

В последние несколько дней часто попадаются статьи с УЖАСАЮЩЕЙ новостью Google всех нас подслушивает! Например: "Google тихонько подслушивает вас через микрофон. Вот как найти эти записи!" . По сути никакой Америки не открывается, просто кто-то наконец-то удосужился посмотреть в настройки конфиденциальности своего Гугл-аккаунта и заметил, что можно хранить историю своих посещений, голосовых запросов и т.п.
Вот тут могут храниться голосовые запросы Гуглу - https://history.google.com/history/audio.
Здесь история активности (запуск программ и т.п.) - https://myactivity.google.com/myactivity.

Если вы считаете, что это негативно может на вас повлиять, то можете зайти в настройках на эту страницу https://myaccount.google.com/activitycontrols и отключить сохранение критичной для вас информации


     Отключите и попробуйте не волноваться. При желании ваш смартфон всё равно может рассказать о вас очень многое. Как минимум вас можно отследить по вашим перемещениям в сотовых сетях. Как говорит народная мудрость "Если у вас нет паранойи ещё не означает, что за вами не следят" :)


вторник, 27 декабря 2016 г.

ИТ-аудит

Источник - https://habrahabr.ru/post/151610/

Я хотел бы осветить вопрос соблюдения требований к управлению ИТ отдела в рамках внешнего финансового аудита компании. Цель статьи заключается не в описании сопутствующих законов, а в их конкретном влиянии на управление ИТ отдела.

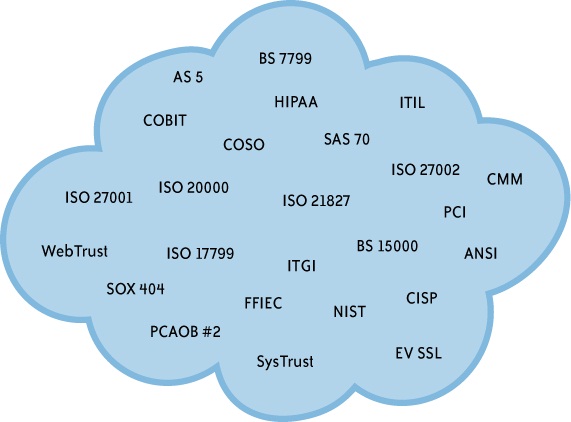
Вероятно, многие из вас уже сталкивались с этими требованиями в виде либо каждодневной рутины, либо авралов в конце календарного года (больше склоняюсь ко-второму), но лично я, кроме упоминаний таких понятий как SOX, HIPAA, SAS 70 (заменен на SSAE 16) и ITGC, не встречал сколько-нибудь исчерпывающего описания этого вопроса.


Не так давно, в рамках своей работы я подготовил презентацию для новых сотрудников, которая дает минимальное представление об этом виде деятельности нашей фирмы. Собственно говоря, сама презентация и сподвигла меня на написание данной статьи. Здесь я хочу заметить, что мой опыт работы на территории стран СНГ весьма ограничен – я больше работаю с международными компаниями.

Если вас интересует данный вопрос, добро пожаловать.

Скрипты выгрузки всех пользователей из MS Active D...

Информационная безопасность: Скрипты выгрузки всех пользователей из MS Active D...:

Одной из стандартных процедур проведения аудита ITGC для каталога Active Directory является получение выгрузки всех пользователей домена. На основании полученных данных далее формируются процедуры тестирования, к примеру изучение списка администраторов или выявление пользователей с истекшим паролем.  Наиболее эффективным для формирования такой выгрузки будет использование стандартного интерфейса PowerShell, примеры которого мы и рассмотрим в данной статье

Экспресс выгрузка скриптом на PowerShell

Ниже представлен скрипт PowerShell, как один из наиболее простых и быстрых способов получить  список всех пользователей  домена AD в  формате CSV, который без проблем открывается тем же Excel'ем. 

$objSearcher = New-Object System.DirectoryServices.DirectorySearcher
$objSearcher.SearchRoot = "LDAP://ou=Users,ou=Departmets,dc=test,dc=ru"
$objSearcher.Filter = "(&(objectCategory=person)(!userAccountControl:1.2.840.113556.1.4.803:=2))"
$users = $objSearcher.FindAll()
# Количество учетных записей
$users.Count 
$users | ForEach-Object {
   $user = $_.Properties
   New-Object PsObject -Property @{
   Должность = [string]$user.description
   Отдел = [string]$user.department
   Логин = [string]$user.userprincipalname
   Телефон = [string]$user.telephonenumber
   Комната = [string]$user.physicaldeliveryofficename
   ФИО = [string]$user.cn
    }
} | Export-Csv -NoClobber -Encoding utf8 -Path  С:\list_domen_users.csv 
Для того что бы скрипт отработал на вашей системе, необходимо его чуть подкорректировать, а именно вписать необходимые параметры, т.е. как в данном примере это параметры Users в подразделении Departments в домене Test.ru. А так же указать путь к месту сохранения файла list_domen_users.csv 

После выгрузки, если сразу открыть list_domen_users.csv, будет выглядеть в не читабельном виде, однако, станалртыми средствами мы легко его приведем в нужный нам формат. Открываем в Excel list_domen_users.csv, выделяем первый столбец , затем заходим во вкладку "Данные" и нажимаем "Текст по столбцам". Выбираем "с разделителями" и нажимаем "Далее". Готово!

!Необходимо заметить, что  данный скрипт не отобразит более 1000 пользователей. Для небольшой компании вполне подойдет,  а тем же у кого в домене огромное количество пользователей стоит прибегнуть к методам описанным ниже.

СЗПДн. Анализ. Обеспечение безопасности при использовании СКЗИ

Блог Сергея Борисова про ИБ: СЗПДн. Анализ. Обеспечение безопасности при исполь...: Думаю, что многие, кто использует сертифицированные СКЗИ сталкивались с инструкцией утвержденной приказом ФАПСИ от 13 июня 2001 г. №152 ...

понедельник, 26 декабря 2016 г.

Сравнение мер Приказа 21, 382-П, СТО БР ИББС и 152-ФЗ

Сергей Сторчак сравнил меры по обеспечению безопасности персональных данных для 4 уровня защищенности персональных данных в соответствии с требованиями:
 - Приказа ФСТЭК России от 18.02.2013 № 21 "Об утверждении Состава и содержания организационных и технических мер по обеспечению безопасности персональных данных при их обработке в информационных системах персональных данных";
 - Стандарта Банка России СТО БР ИББС-1.0-2014 "Обеспечение информационной безопасности организаций банковской системы Российской Федерации. Общие положения" и Рекомендации в области стандартизации Банка России;
 - "Положения о требованиях к обеспечению защиты информации при осуществлении переводов денежных средств и о порядке осуществления Банком России контроля за соблюдением требований к обеспечению защиты информации при осуществлении переводов денежных средств" (утв. Банком России 09.06.2012 N 382-П);
 - Федерального закона от 27.07.2006 № 152-ФЗ "О персональных данных".

 Согласно Приказа 21 необходимо выполнить 27 мер по обеспечению безопасности персональных данных. С учетом вышеизложенных нормативных документов их сумма увеличивается до 60.

Таблица - здесь


Все доверяют свои паспорта курьерам?

Люблю безопасность до безобразности: Все доверяют свои паспорта курьерам?:

Не секрет, что в последнее время банки активно продолжают осваивать дистанционные методы работы со своими клиентами. Делается это для привлечения дополнительной «продвинутой» аудитории в ряды своих клиентов. Такой формат работы всегда начинается с заявки на продукт на сайте банка. Чаще всего в качестве продукта выступает банковская карта, но это может быть и вклад, и брокерский счет, и даже услуга по конвертации валюты.
Итак, после уточнения по телефону желаний клиента, а также паспортных данных к вам выезжает работник банка или вовсе курьер из сторонней организации. Такой выездной работник привозит клиенту необходимые документы, например, договор на банковскую карту. Тут же он начинает фотографировать ваш паспорт и вас. Я давно предполагал, что на этом этапе могут легко утекать паспортные данные. Я всегда спрашивал у курьеров с помощью чего они фотографируют и пересылают мои персональные данные. И получал ответ, что не нужно беспокоиться, т.к. у них всё передается в защищенном виде и курьер не имеет доступа к пересылаемым фотографиям. Как это делается на самом деле, я хочу показать из обсуждения на банковском форуме:

Теперь формально. Согласно Википедии приложение WhatsApp принадлежит американской компании Facebook, а значит все таким образом переданные данные уже находятся в США!  Что же касается банков, то это однозначно является нарушением закона «О персональных данных», и даже тянет на трансграничную передачу данных. Уверен, что в согласиях на обработку персональных данных о таких американских компаниях вряд ли говорится.
Я намеренно не указываю, о каком банке в данном случае идёт речь, т.к. предполагаю, что эта проблема может носить массовый характер. Просто перечислю некоторые банки, которые предлагают подобные дистанционные сервисы:
·         Тинькофф банк (карты, вклады, инвестиции)
·         ОТП Банк (продукт Touchbank, карта)
·         Русский Ипотечный банк (карты, вклады)
·         МДМ Банк (продукт Ubank, карта)
·         Банк Открытие (продукт Рокетбанк, Смарткарта)
·         БКС Банк (мультивалютные карты, конвертация валюты)

Впрочем, мне несколько раз удавалось отказаться от фотографирования себя лично, но вот фотографии паспорта, конечно же, всегда передавались, наверное, подобным образом в банк.

Идеальный шторм: главные угрозы информационной безoпасности

SearchInform – Блог об информационной безопасности: Идеальный шторм: главные угрозы информационной без...: Специалисты отрасли и профильные издания назвали главные проблемы, которые предстоит решать в сфере информационной безопасности в следующие...

Журнал кафедры СИБ ВГТУ "Информация и безопасность"


С 1998 года кафедрой «Системы информационной безопасности» Воронежского государственного технического университете издается журнал «Информация и безопасность». 

С архивами журнала можно ознакомиться на сайте кафедры

http://kafedrasib.ru/index.php/nauchnaya-rabota/informatsiya-bezopasnost

Желающим узнать куда идёт наука в области ИБ пригодится.

воскресенье, 25 декабря 2016 г.

Вредоносное ПО Alice заставляет банкоматы выдавать наличные

Для заражения банкомата необходим физический доступ к его портам.
В ноябре текущего года эксперты Европола и Trend Micro обнаружили новое семейство вредоносного ПО, позволяющее злоумышленникам с физическим доступом к портам банкомата заставить устройство выдавать наличные. По словам исследователей, Alice используется по крайней мере с 2014 года.
Получив физический доступ к портам USB или CD-ROM, преступники загружали на систему банкомата вредонос, а затем подключали клавиатуру, с помощью которой взаимодействовали с ПО. Для запуска Alice злоумышленники должны были вводить PIN-код. Данная мера призвана защитить вредонос от дельнейшего исследования на случай, если он будет обнаружен сотрудниками банка.
PIN-код также играл роль идентификационного номера, присвоенного каждому «денежному мулу» и позволяющего киберпреступникам отслеживать, кто, когда и где снял деньги с банкомата. «Денежные мулы» представляют собой низшее звено преступной группировки, занятое исключительно снятием и перемещением похищенных денежных средств.
После введения PIN-кода начиналось выполнение вредоносного кода. В отличие от других подобных программ Alice состоит лишь из одного компонента, соединяющего процессы вредоноса с диспенсером банкнот.
В Alice реализована поддержка протокола RDP, однако злоумышленники никогда им не пользовались. Дело в том, что для использования RDP им нужно было либо заранее знать пароль RDP для каждого банкомата, либо угадать его с помощью брутфорс-атаки.